נקודות עיקריות
- הרשאת גישה של עובד שעזב כבר אינה נחוצה לתפקיד, ולכן צריכה להיסגר במועד העזיבה.
- הסיכון הנפוץ בעסקים קטנים הוא כלי ענן וסיסמאות משותפות שלא נמצאים בשום רשימה.
- פסק דין איסקוב (2011) של בית הדין הארצי לעבודה מגביל את גישת המעסיק לתכנים אישיים בתיבת המייל.
- לפי התקנות, כל שינוי בהיקף הרשאה מחייב תשומת לב, ועזיבה היא השינוי הקיצוני ביותר.
- תיעוד הסגירה מאפשר להראות שהעסק עמד בחובתו, אם מתגלה אירוע מאוחר יותר.
תוכן עניינים:
- למה עזיבת עובד היא אירוע אבטחת מידע?
- מה תקנות אבטחת המידע דורשות בנושא הרשאות?
- אילו חשבונות נשכחים הכי הרבה?
- מה מותר לעשות עם תיבת המייל של עובד שעזב?
- צ'קליסט עזיבת עובד בששה צעדים
- שאלות נפוצות
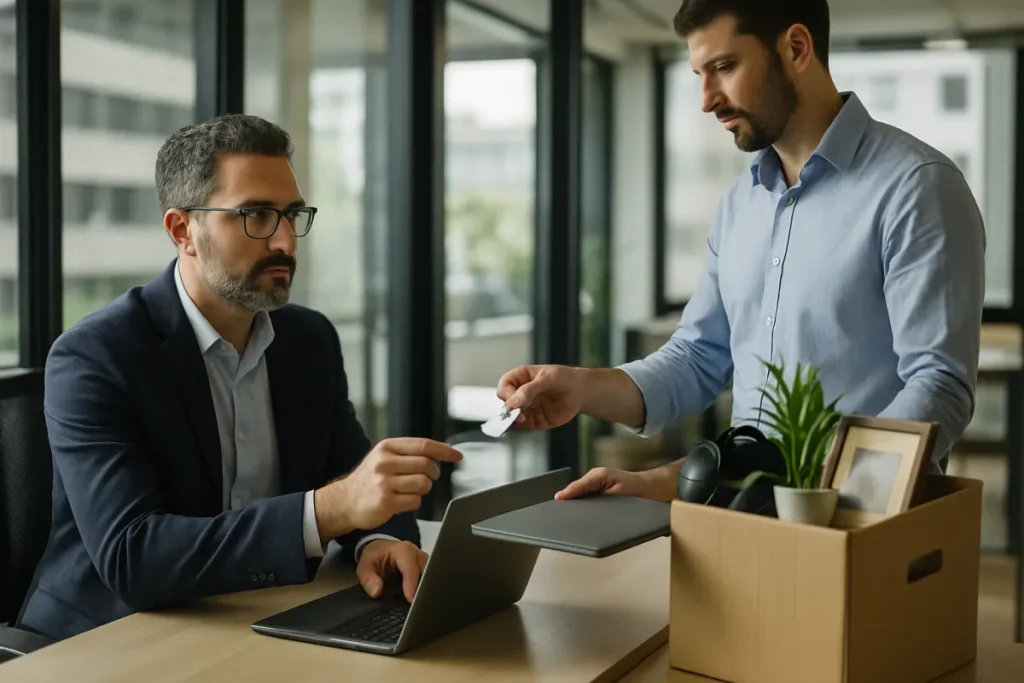
רוב העסקים משקיעים מחשבה בקליטת עובד חדש: מחשב, חשבונות, הרשאות. הרבה פחות עסקים משקיעים בצד השני. עזיבת עובד ואבטחת מידע היא נושא שנוטה להישכח בין משאבי אנוש לניהול המחשוב. סגירת עובד (Offboarding) היא התהליך שבו העסק מבטל את כל הגישות, מקבל בחזרה מכשירים ומעביר אחריות על מידע של עובד שמסיים את עבודתו. במאמר נסביר למה זה חשוב, מה התקנות דורשות, וניתן צ'קליסט מוכן. לבדיקה רחבה של מצב הציות של העסק אפשר להשתמש בכלי הציות של Privorify.
למה עזיבת עובד היא אירוע אבטחת מידע?
כי ברגע שהעובד עוזב, כל הרשאה שנשארת פתוחה היא גישה למידע אישי של לקוחות על ידי מי שכבר אינו מורשה לכך. זה לא חייב להיות עובד זדוני. במקרים רבים מדובר בחשבון שנשכח, ושתוקף חיצוני משתמש בו אחרי שסיסמתו דלפה. חשבון שאף אחד לא משתמש בו גם לא מעורר חשד כשמישהו מתחבר אליו.
הסיכון גדל כשהעסק עובד עם הרבה כלי ענן. עובד שיווק טיפוסי מחובר למייל, ל-CRM, למערכת דיוור, לניהול האתר, לחשבונות הפרסום ולקבוצות וואטסאפ עם לקוחות. כל אחד מאלה הוא דלת נפרדת למאגר המידע של העסק.
מה תקנות אבטחת המידע דורשות בנושא הרשאות?
תקנות הגנת הפרטיות (אבטחת מידע) מחייבות לתת גישה למאגר רק למי שצריך אותה לתפקידו, ולהתייחס ברצינות לכל שינוי בהיקף ההרשאה. לפי סיכום מקצועי של התקנות, מי שמקבל גישה או שהיקף הרשאתו משתנה צריך לעבור תחילה הדרכה, ובמאגרים ברמת אבטחה בינונית או גבוהה נדרשת הדרכה תקופתית פעם בשנתיים לפחות. ההיגיון פשוט: אם הרשאה ניתנת לפי צורך, עובד שעזב כבר אינו צריך אותה.
בנוסף, במאגרים שחלה עליהם חובת תיעוד גישה, הלוגים מאפשרים לבדוק בדיעבד אם הייתה פעילות חריגה בימים שלפני העזיבה. הסבר על החובה נמצא במדריך תיעוד גישה למאגר מידע (לוגים), ועל ניהול הרשאות בכלל במאמר הרשאות גישה למאגר מידע.
אילו חשבונות נשכחים הכי הרבה?
החשבונות שנשכחים הכי הרבה הם אלה שלא עוברים דרך החשבון המרכזי: כלי ענן שנפתחו עם מייל פרטי, סיסמאות משותפות, ואפליקציות שקיבלו הרשאה לחשבון העסק. סגירת חשבון המייל לא סוגרת אותם.
| סוג גישה | למה נשכח | מה עושים |
|---|---|---|
| כלי ענן עם מייל פרטי | נפתח בלי שההנהלה ידעה | להעביר בעלות לחשבון עסקי ולהסיר את העובד |
| סיסמאות משותפות | אין משתמש אישי לבטל | להחליף סיסמה מיד, ולעבור למשתמשים אישיים |
| אפליקציות מחוברות וטוקנים | ממשיכות לעבוד גם אחרי החלפת סיסמה | לבטל הרשאות אפליקציה בלוח הניהול |
| קבוצות וואטסאפ עם לקוחות | נמצאות בטלפון הפרטי | להסיר מהקבוצות ולעבור למספר עסקי |
| משתמש ניהול באתר | נפתח פעם אחת ונשכח | למחוק או להוריד הרשאות ולבדוק משתמשים קיימים |
אפליקציות מחוברות וטוקנים הם נקודת תורפה מוכרת במערכות CRM. ראו את המאמר אבטחת מערכת CRM.
מה מותר לעשות עם תיבת המייל של עובד שעזב?
בפסק דין איסקוב ענבר נגד מדינת ישראל (2011) קבע בית הדין הארצי לעבודה עקרונות לגישת מעסיק לתיבות דואר של עובדים, שמבחינים בין תיבה מקצועית לתיבה אישית או מעורבת, ומגבילים מאוד את העיון בתכנים אישיים. המשמעות המעשית היא שהדרך הנכונה לטפל בתיבה נקבעת עוד לפני העזיבה: נוהל שימוש במייל שנמסר לעובדים, ומסביר מה יקרה לתיבה בסיום ההעסקה.
מה שכן מקובל לעשות: להגדיר מענה אוטומטי שמודיע על העזיבה ומפנה לאיש קשר אחר, כדי שלקוחות לא ימשיכו לשלוח מידע אישי לתיבה שאיש לא קורא. כל צעד מעבר לזה, כמו עיון במיילים ישנים, כדאי לבדוק עם עורך דין. העקרונות הרחבים מוסברים במאמר מעקב אחר עובדים: מה מותר למעסיק לנטר.
מה עם מכשירים פרטיים?
כשעובדים עובדים מהטלפון או מהמחשב שלהם, המידע העסקי יוצא איתם הביתה. בעזיבה מנתקים את חשבונות העבודה מהמכשיר ומבקשים אישור בכתב על מחיקת קבצים עסקיים. הפתרון העדיף הוא מערכת לניהול מכשירים שמפרידה בין פרופיל עסקי לפרטי. הרחבה במדריך עבודה מהבית והתקנים ניידים.
צ'קליסט עזיבת עובד בששה צעדים
צ'קליסט קבוע הופך את סגירת העובד ממשימה שתלויה בזיכרון לתהליך שחוזר על עצמו בכל פעם. כדאי לשמור אותו כטופס שממלאים לכל עובד שעוזב, ולצרף אותו לתיק האבטחה של העסק.
- תאמו מועד סגירה: משאבי אנוש מעדכנים מראש את האחראי על מערכות המידע על תאריך ושעת הסיום, כדי שהסגירה תהיה מתואמת.
- סגרו חשבון מרכזי: משביתים את חשבון המשתמש הראשי (למשל Google Workspace או Microsoft 365), מנתקים את כל הסשנים הפעילים ומבטלים את אמצעי האימות.
- עברו על כלי הענן: סוגרים את הגישה ל-CRM, מערכת הנהלת החשבונות, כלי הדיוור, האתר והרשתות החברתיות, ומחליפים כל סיסמה משותפת שהעובד הכיר.
- קבלו בחזרה מכשירים: אוספים מחשב נייד, טלפון, אמצעי אחסון וכרטיסי כניסה, ומתעדים את מה שהוחזר. במכשיר פרטי מוחקים את הפרופיל העסקי.
- טפלו בתיבת המייל: מגדירים מענה אוטומטי שמפנה לעובד אחר ומעבירים אחריות על מיילים עסקיים לפי נוהל שנקבע מראש, בלי לעיין בתכנים אישיים.
- בדקו לוגים ותעדו: סוקרים פעילות חריגה בימים שלפני העזיבה, כמו הורדות גדולות או שיתוף קבצים החוצה, ומתעדים את כל הצעדים בטופס סגירה.
אותו עיקרון חל גם כשעובד עובר תפקיד בתוך העסק: הרשאות התפקיד הקודם נסגרות, והחדשות נפתחות יחד עם הדרכה. על הדרכות הנדרשות ראו הדרכת עובדים באבטחת מידע.
סיכום
- עזיבת עובד היא שינוי הרשאות, וצריך לטפל בה כמו בכל שינוי הרשאות אחר.
- סוגרים קודם את החשבון המרכזי, ואז עוברים על כלי הענן והסיסמאות המשותפות.
- תיבת המייל מטופלת לפי נוהל שנקבע מראש, ולא לפי החלטה רגעית.
- תיעוד של כל סגירה הוא ההוכחה שהעסק עמד בחובתו.
שאלות נפוצות
תוך כמה זמן צריך לסגור הרשאות של עובד שעזב?
העקרון המקצועי המקובל הוא לסגור את הגישות במועד סיום ההעסקה בפועל, ובעזיבה לא רגועה אף לפני שהעובד מקבל את ההודעה. כל יום שבו חשבון נשאר פתוח הוא סיכון מיותר.
מותר למעסיק להיכנס לתיבת המייל של עובד שעזב?
בית הדין הארצי לעבודה קבע בפסק דין איסקוב עקרונות שמבחינים בין תיבה מקצועית לתיבה אישית או מעורבת, ומגבילים מאוד את הגישה לתכנים אישיים. לכן כדאי לקבוע מראש נוהל שימוש במייל ולהיוועץ בעורך דין לפני כל עיון בתיבה.
מה עושים עם מידע של העסק על הטלפון הפרטי של העובד?
מבקשים מהעובד למחוק מידע עסקי ולאשר זאת בכתב, ומנתקים את חשבונות העבודה מהמכשיר. במכשירים שמנוהלים במערכת ניהול מכשירים ניתן למחוק רק את הפרופיל העסקי בלי לגעת במידע הפרטי.
האם צריך לתעד את תהליך העזיבה?
כן. תיעוד מה נסגר, מתי ועל ידי מי מאפשר להראות שהעסק מנהל הרשאות כנדרש, ועוזר מאוד אם מתגלה בהמשך שימוש חריג בחשבון.
מה הסיכון הגדול ביותר בעזיבת עובד?
בעסקים קטנים הסיכון הנפוץ הוא חשבונות שנשכחו: כלי ענן, סיסמאות משותפות ואפליקציות מחוברות שלא נמצאות ברשימה מרכזית, ונשארות פתוחות חודשים אחרי העזיבה.
המידע במאמר זה הוא כללי ואינו מהווה ייעוץ משפטי. לפני קבלת החלטות יש להיוועץ בבעל מקצוע מוסמך.
לקריאה נוספת ומקורות
